

Zertifizierte Geräte sind Geräte, die den Connectivity Standards Alliance (Alliance)-Matter-Zertifizierungsprozess durchlaufen haben.
Während der Inbetriebnahme muss sich ein zertifiziertes Gerät bestätigen. Mit anderen Worten: Es muss nachweisen, dass es das ist, was es vorgibt zu sein, und dass es sich um ein echtes Produkt handelt. Daher haben alle Matter-Geräte Anmeldedaten, die das Attestierungsschlüsselpaar und eine zugehörige Zertifikatskette umfassen. Das Device Attestation Certificate (DAC) ist Teil dieser Kette. Sobald das Gerät, das in Betrieb genommen wird, dem Commissioner das DAC präsentiert, bestätigt dieser Folgendes:
- es von einem zertifizierten Hersteller stammt.
- es sich um ein Originalgerät handelt.
- es hat Matter Compliance-Tests bestanden.
Während der Entwicklungsphase kann der Hersteller seine Geräte ohne den vollständigen Attestierungsprozess testen. Die Tester müssen ausdrücklich darüber informiert werden, dass das Gerät getestet wird und noch nicht zertifiziert und auf den Markt gebracht wurde. Sobald ein Hersteller in die Produktionsphase eintritt, sollte das Ökosystem des Bereitstellers alle Attestierungsanforderungen erzwingen.
Die Attestierung verwendet eine Public-Key-Infrastruktur (PKI), die Root-Zertifizierungsstellen und Zwischenzertifikate nutzt, ähnlich wie die weit verbreiteten Serverauthentifizierungszertifikate für SSL/TLS. Dieser Prozess wird als Zertifikatskette für die Geräteattestierung bezeichnet.
PKI für die Geräteattestierung
Das DAC ist ein X.509 v3-Zertifikat. Die erste Version von X.509 wurde 1988 von der ITU-T veröffentlicht. Das von Matter verwendete X.509 v3-Zertifikat mit Public-Key-Infrastruktur und die Zertifikatssperrliste (Certificate Revocation List, CRL) werden durch RFC5280 spezifiziert. Sie enthält:
- Öffentlicher Schlüssel
- Aussteller
- Betreff
- Seriennummer des Zertifikats
- Gültigkeit, wobei das Ablaufdatum unbestimmt sein kann
- Unterschrift
Anbieter-ID und Produkt-ID sind Attribute des MatterDACName im DAC-Subjekt.
Das DAC ist für jedes Gerät eindeutig und mit dem eindeutigen Attestierungsschlüsselpaar im Produkt verknüpft. Es wird von einer Zertifizierungsstelle ausgestellt, die mit dem Gerätehersteller verknüpft ist.
Die Signatur des DAC wird anhand des Product Attestation Intermediate Certificate (PAI) validiert, das ebenfalls von einer PAA ausgestellt wird. Ein Anbieter kann jedoch auch eine PAI pro Produkt (PID-spezifisch), Produktgruppe oder für alle seine Produkte erstellen.
An der Wurzel der Vertrauenskette validiert der öffentliche Schlüssel der Product Attestation Authority (PAA) Certificate Authority (CA) Signaturen der PAI. Der Trust Store Matter ist föderiert und die von den Kommissaren als vertrauenswürdig eingestuften PAA-Zertifikate werden in einer zentralen vertrauenswürdigen Datenbank (dem Distributed Compliance Ledger) verwaltet. Für die Aufnahme einer PAA in die vertrauenswürdige Gruppe muss eine vom Alliance verwaltete Zertifikatsrichtlinie erfüllt werden.
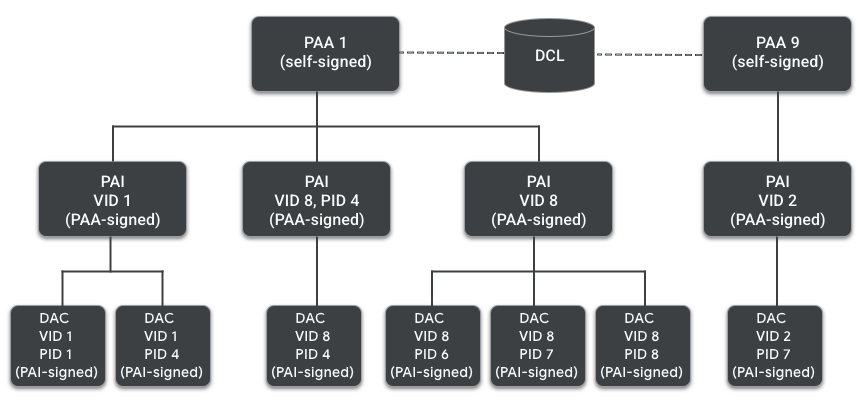
Das PAI ist ebenfalls ein X.509 v3-Zertifikat, das Folgendes enthält:
- Öffentlicher Schlüssel
- Aussteller
- Betreff
- Seriennummer des Zertifikats
- Gültigkeit, wobei das Ablaufdatum unbestimmt sein kann
- Unterschrift
Anbieter-ID und Produkt-ID (optional) sind Attribute des MatterDACName im DAC-Betreff.
Die PAA ist das Root-Zertifikat in der Kette und selbst signiert. Dazu gehören:
- Unterschrift
- Öffentlicher Schlüssel
- Aussteller
- Betreff
- Seriennummer des Zertifikats
- Gültigkeit
Zusätzliche Bestätigungsdokumente und -nachrichten
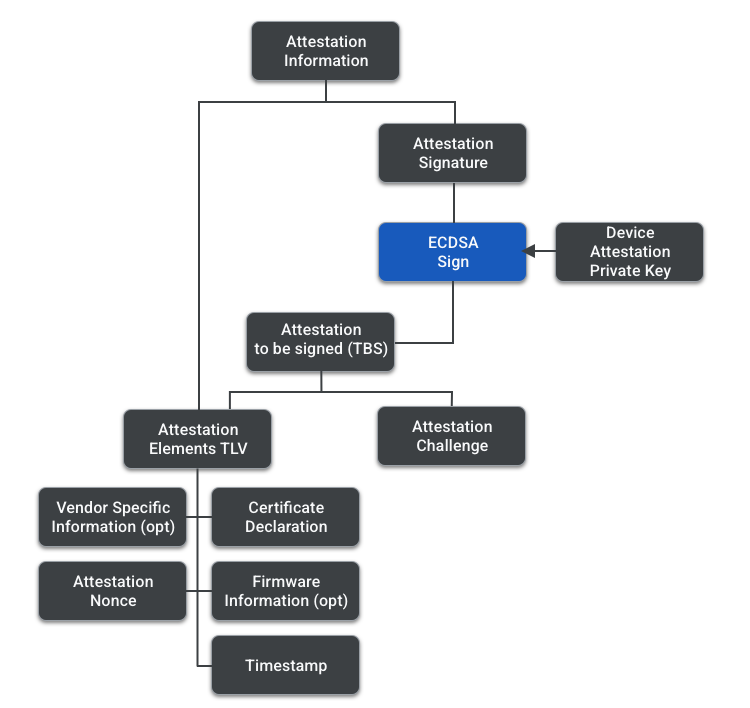
Der Attestierungsprozess umfasst mehrere Dokumente und Nachrichten. Im Folgenden finden Sie eine kurze Übersicht über ihre Funktion und Zusammensetzung. Die folgende Abbildung hilft, die Hierarchie zu verstehen.
| Dokument | Beschreibung |
|---|---|
| Zertifizierungserklärung (Certification Declaration, CD) | Mit dem CD kann das Matter-Gerät seine Konformität mit dem Matter-Protokoll nachweisen.
Sobald der Matter-Zertifizierungsprozess abgeschlossen ist, erstellt die Alliance eine CD für den Gerätetyp, damit der Anbieter sie in die Firmware aufnehmen kann. Die CD enthält unter anderem folgende Informationen:
|
| Firmwareinformationen (optional) | Die Firmware-Informationen enthalten die CD-Versionsnummer und einen oder mehrere Digests von Komponenten in der Firmware, z. B. Betriebssystem, Dateisystem und Bootloader. Die Digests können entweder ein Hash der Softwarekomponenten oder ein Hash der signierten Manifeste der Softwarekomponenten sein. Der Anbieter kann auch festlegen, dass in den Firmware-Informationen nur der „Hash-of-Hashes“ seiner Komponenten enthalten ist, anstatt eines Arrays einzelner Hashes. Firmware-Informationen sind ein optionales Element im Attestierungsprozess und gelten, wenn ein Anbieter eine sichere Boot-Umgebung hat, die das Attestierungsschlüsselpaar verarbeitet. |
| Attestierungsinformationen | Nachricht, die vom Auftragnehmer an den Auftraggeber gesendet wird. Die Attestierungsinformationen kombinieren einen TLV, der die Attestierungselemente enthält, und eine Attestierungssignatur. |
| Attestierungselemente | Dies ist ein TLV, der Folgendes enthält:
|
| Bestätigungsanforderung | Out-of-Band-Challenge, die während der Einrichtung der Passcode Authenticated Session Establishment (PASE)/Certificate Authenticated Session Establishment (CASE)-Sitzung abgeleitet und verwendet wird, um das Verfahren weiter zu sichern und wiederholte Signaturen zu vermeiden. Stammt entweder aus der CASE-Sitzung, der PASE-Sitzung oder einer fortgesetzten CASE-Sitzung. |
| Attestierung TBS (zu signieren) | Nachricht mit den Attestierungselementen und der Attestierungs-Challenge. |
| Attestierungssignatur | Signatur des Attestierungs-TBS, signiert mit dem privaten Schlüssel für die Geräteattestierung. |
Attestierungsverfahren
Der Auftraggeber ist für die Bestätigung des Auftragnehmers verantwortlich. Dabei werden die folgenden Schritte ausgeführt:
- Der Commissioner generiert eine zufällige 32-Byte-Attestierungs-Nonce. In der Kryptografie ist eine Nonce (einmal verwendete Zahl) eine Zufallszahl, die im kryptografischen Verfahren generiert wird und nur einmal verwendet werden soll.
- Der Commissioner sendet die Nonce an das DUT und fordert die Attestierungsinformationen an.
- Das DUT generiert die Attestierungsinformationen und signiert sie mit dem privaten Attestierungsschlüssel.
- Der Commissioner ruft das DAC- und das PAI-Zertifikat vom Gerät ab und sucht das PAA-Zertifikat im Matter-Trust Store.
- Der Commissioner validiert die Attestierungsinformationen. Dies sind die Bedingungen für die Validierung:
- Die DAC-Zertifikatskette muss validiert werden, einschließlich Widerrufsprüfungen für PAI und PAA.
- Die VID auf dem DAC stimmt mit der VID auf dem PAI überein.
- Die Attestierungssignatur ist gültig.
- Die Nonce in den Device Attestation Elements stimmt mit der vom Commissioner bereitgestellten Nonce überein.
- Die Signatur der Zertifikatserklärung ist mit einem der bekannten Signaturschlüssel für Zertifikatserklärungen von Alliance gültig.
- Die Firmware-Informationen (falls vorhanden und vom Commissioner unterstützt) stimmen mit einem Eintrag im Distributed Compliance Ledger überein.
- Zusätzliche VID/PID-Validierungen finden auch zwischen dem Device Basic Information Cluster, der Certification Declaration und dem DAC statt.