

Durch das Erfassen von WLAN-Paketen kannst du Details und Interaktionen sehen, die sonst maskiert werden, bevor sie die Software auf einem Gerät erreichen. Diese Erfassungen sind daher ein wichtiges Tool für einige Arten von Fehlern.
Die wichtigsten Schritte sind:
- Finde den richtigen Kanal zum Schnüffeln.
- Erfassen Sie den Traffic.
- Teile die Erfassung und einen Hash deines WLAN-Passworts.
1. Den richtigen Kanal und die richtige Breite bestimmen
WLANs werden betrieben auf:
- ein Kanal, der normalerweise mit einer Nummer bezeichnet wird. 1–13 sind für 2,4-GHz-Kanäle, 36–200 für 5-GHz-Kanäle.
- mit einer bestimmten Breite (20 MHz, 40 MHz, 80 MHz, 160 MHz)
Jeder Zugangspunkt (z. B. Router, Mesh-Knoten) in deinem Netzwerk hat in der Regel einen eindeutigen 2,4-GHz-Kanal und einen 5-GHz-Kanal. Du musst herausfinden, mit welchem Kanal das Gerät verbunden ist. Dafür gibt es mehrere Möglichkeiten:
Steuerfeld des Routers verwenden
Wenn Sie Nest WiFi verwenden, überspringen Sie diese Option. Die Informationen werden nicht angezeigt.
Die meisten Router haben eine Liste der verbundenen Geräte und zeigen an, welchen Kanal und welche Bandbreite sie verwenden.
- In dieser Anleitung erfährst du, wie du die IP-Adresse deines Routers findest.
- Rufen Sie die Adresse Ihres Routers in Ihrem Webbrowser auf, z. B. http://192.168.1.1.
- Melden Sie sich an. Sie kennen Ihr Passwort nicht? Suchen Sie nach einem Etikett auf Ihrem Router oder verwenden Sie Router Passwords.
Suchen Sie nach einer Seite mit einem Namen wie „Clients“ oder „Verbundene Geräte“. Eine Netgear-Routerseite könnte beispielsweise so aussehen wie die folgende oder die für Eero-Geräte.
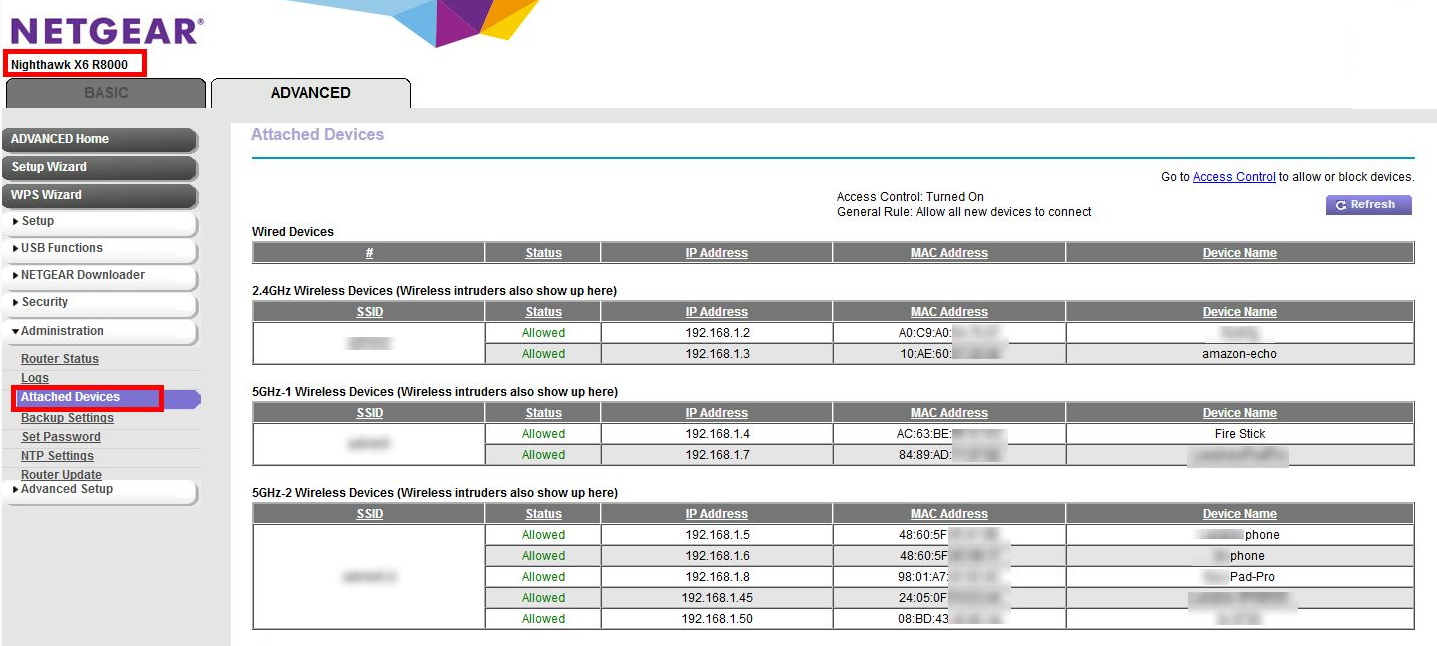
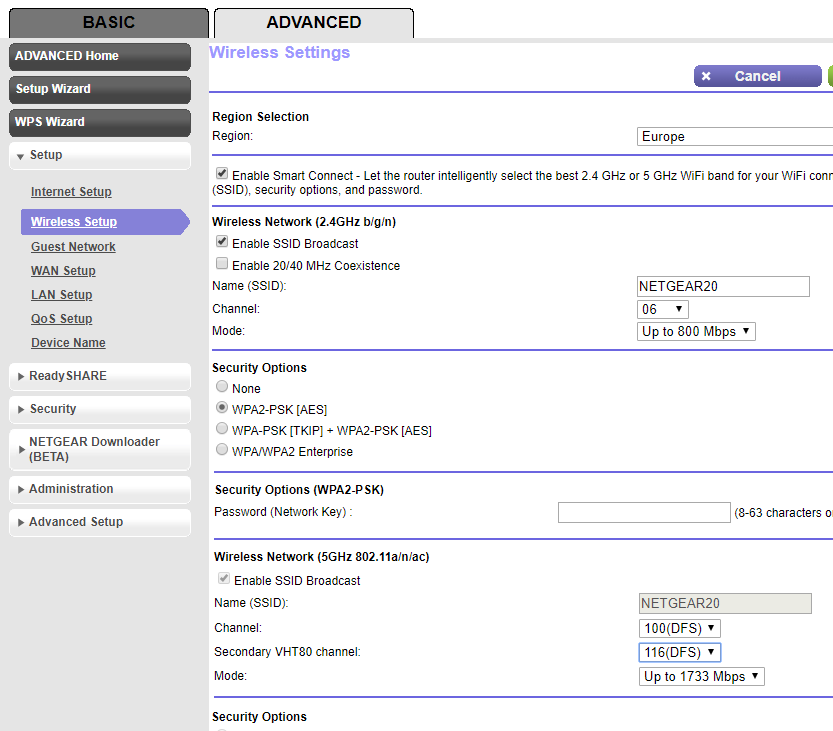
Möglicherweise müssen Sie an anderer Stelle in den Einstellungen nachsehen, um die Informationen aus Schritt 4 einem bestimmten Kanal und einer bestimmten Bandbreite zuzuordnen. Beispiel für einen Netgear-Router:
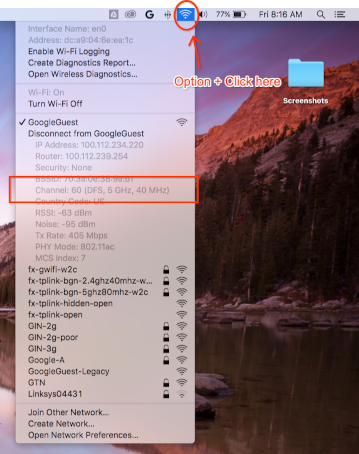
Verwenden Sie Ihren Mac, wenn er bereits mit demselben Kanal verbunden ist.
Halte die Wahltaste auf der Tastatur gedrückt und klicke dann rechts oben in der Statusleiste deines Macs auf das WLAN-Symbol. Es sollte das reguläre WLAN-Menü mit einigen weiteren Optionen und Informationen angezeigt werden. Sehen Sie sich die nicht verfügbaren Menüpunkte an und suchen Sie nach dem, der „Channel“ (Kanal) enthält:
`Channel 60 (DFS, 5GHz, 40MHz)`
Kanal und Breite können nicht gefunden werden
Wenn die anderen Methoden nicht funktionieren, können Sie Folgendes versuchen:
Listen Sie alle Kanäle auf, die Ihre APs verwenden (normalerweise 2 für jeden AP oder Mesh-Punkt).
a. Empfohlen: Auf einem Android-Smartphone kannst du eine App wie Wifiman oder Aruba Utilities verwenden.
a. Auf einem Mac können Sie
/System/Library/PrivateFrameworks/Apple80211.framework/Resources/airport-sverwenden, um Optionen aufzulisten.Führen Sie auf jedem dieser Kanäle eine kurze Aufnahme (15 Sekunden reichen aus) durch. Folgen Sie dazu der Anleitung unten.
Installieren Sie Wireshark (Hilfe finden Sie unter Wireshark installieren).
Öffnen Sie die einzelnen Erfassungen mit Wireshark, wenden Sie den Anzeigefilter
wlan.addr == YOUR_DEVICE'S_MACan und prüfen Sie, ob Pakete angezeigt werden.
2. Aufnahme starten
Wichtig: Vier-Wege-Handshake erfassen
Wenn die Sicherheit für das WLAN aktiviert ist, benötigen Sie die Verschlüsselungsschlüssel, um die erfassten Pakete zu entschlüsseln. Die Verschlüsselungsschlüssel werden aus einem 4-Wege-Handshake abgeleitet, der stattfindet, wenn das Gerät eine Verbindung zum Netzwerk herstellt. Sie sind für jede Verbindung zwischen einem Gerät und dem AP eindeutig.
Daher MÜSSEN Sie den 4-Wege-Handshake erfassen, um WLAN-Nutzlasten zu entschlüsseln. Wenn das Gerät bereits mit dem Netzwerk verbunden ist, wenn du mit der Erfassung beginnst, trenne die Verbindung und stelle sie wieder her (oder starte das Gerät neu), sobald das Sniffing beginnt.
Aufnahme auf einem Mac
Klicken Sie bei gedrückter Wahltaste auf Ihrer Tastatur auf das WLAN-Symbol und wählen Sie „Diagnose für drahtlose Umgebungen öffnen…“ aus:
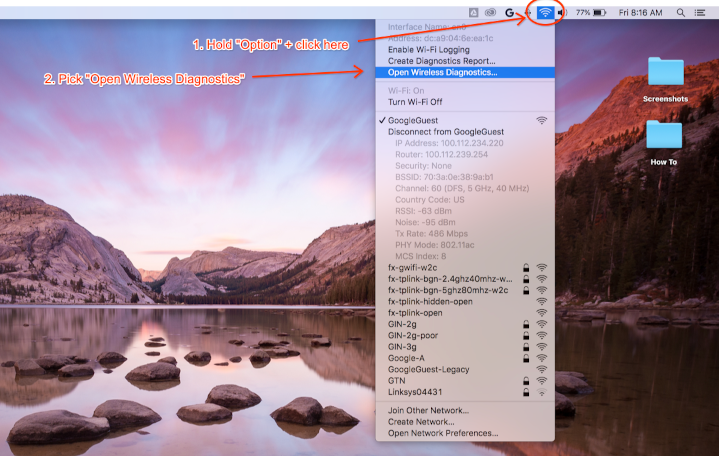
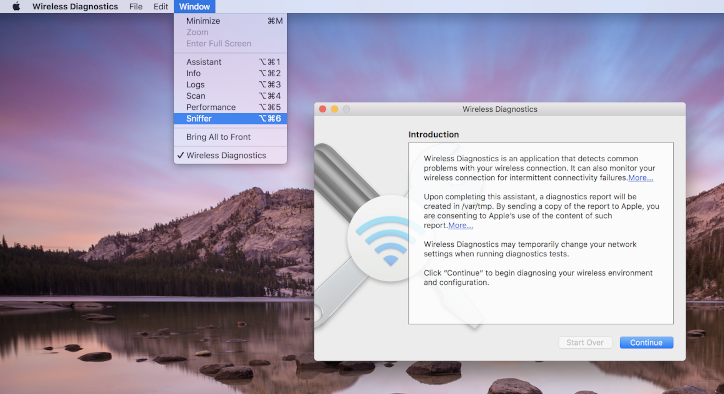
Wählen Sie in der Menüleiste der Wireless-Diagnose Fenster > Sniffer aus:
Legen Sie den Kanal und die Breite auf die zuvor abgerufenen Werte fest. Im Screenshot-Beispiel ist Kanal 60 und die Breite 40 MHz festgelegt:
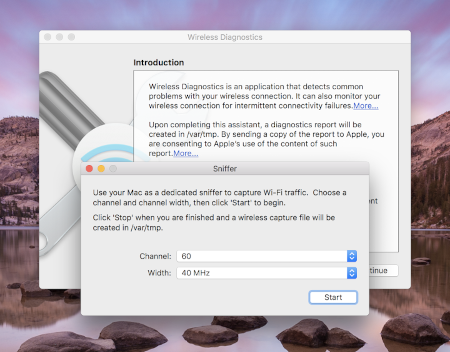
Drücke Start und gib dein Passwort ein. Versuchen Sie nun, das Problem zu reproduzieren.
Achten Sie darauf, den 4-Wege-Handshake einer Verbindung zu erfassen, wie unter 4-Wege-Handshake erfassen beschrieben.
Drücken Sie anschließend die Stop-Taste. In /var/tmp finden Sie eine neue *.pcap-Datei, die den gesamten Traffic enthält. Ein Beispiel für einen Dateinamen ist:
(null)_ch100_2018-11-06_10.52.01.pcap.
Aufnahme unter Linux
Deaktivieren Sie WLAN. Dazu haben Sie folgende Möglichkeiten:
- GUI verwenden (empfohlen)
- Verwenden Sie die Network Manager-Befehlszeile, um die Verwaltung der WLAN-Schnittstelle zu beenden:
sudo nmcli dev set <wlan-ifname> managed on - Wenn Sie einen anderen Netzwerkmanager verwenden, passen Sie die Einstellungen entsprechend an.
Speichern Sie das Script. Ersetzen Sie
<wlan-ifname>durch den Namen Ihrer WLAN-Schnittstelle. In diesem Dokument wird davon ausgegangen, dass der Skriptnamesetup-wifi-capturelautet.#!/usr/bin/env bash sudo ifconfig <wlan-ifname> down sudo rfkill unblock wifi sudo iwconfig <wlan-ifname> mode monitor sudo ifconfig <wlan-ifname> up sudo iw dev <wlan-ifname> set channel $@Führe das vorherige Script aus und übergib den Kanal und die höchste Bandbreite, die du sniffen möchtest, z. B. Kanal 153 mit einer Bandbreite von 80 MHz:
./setup-wifi-capture chan 153 80 MHzÖffnen Sie Wireshark. Sie sollten jetzt Pakete auf der WLAN-Schnittstelle erfassen können.
3. Aufnahme teilen
Verwenden Sie den WPA PSK (Raw Key) Generator, um einen Hash Ihres Passworts zu generieren. So können Sie die Erfassung entschlüsseln, ohne Ihr Nur-Text-Passwort zu kennen.
Sie müssen auch den generierten PSK freigeben, damit andere die Erfassung entschlüsseln können.
Anhang
Wireshark installieren
Sie können Wireshark unter Linux mit „apt install wireshark“ installieren oder online von der Wireshark-Website herunterladen.
Wireshark zum Entschlüsseln von Traffic einrichten
Dies ist nicht erforderlich, um Ihre Erfassungsdateien freizugeben. Tun Sie dies nur, wenn Sie den entschlüsselten Traffic selbst in Wireshark untersuchen möchten.
Bei der WPA2-Sicherheit im WLAN wird der WPA2-PSK nicht direkt für die Verschlüsselung und Entschlüsselung des Traffics verwendet. Er wird in einem 4-Wege-Handshake verwendet, den Sie erfassen müssen, um Pakete zu entschlüsseln. Wenn Sie jedoch nur Probleme mit der WLAN-Verbindung oder Verbindungsabbrüche erfassen möchten, die sich aus WLAN-Verwaltungsframes ableiten lassen, müssen Sie den 4-Wege-Handshake nicht erfassen. In beiden Fällen schadet es nicht, die Daten trotzdem zu erfassen.
Öffnen Sie Wireshark und rufen Sie die Seite „Preferences“ (Einstellungen) auf (Wireshark-Menü > Preferences oder **Cmd + , **).
Suchen Sie in der Kategorie „Protocols“ (Protokolle) nach dem Abschnitt „IEEE 802.11“ und prüfen Sie, ob „Enable decryption“ (Entschlüsselung aktivieren) aktiviert ist:
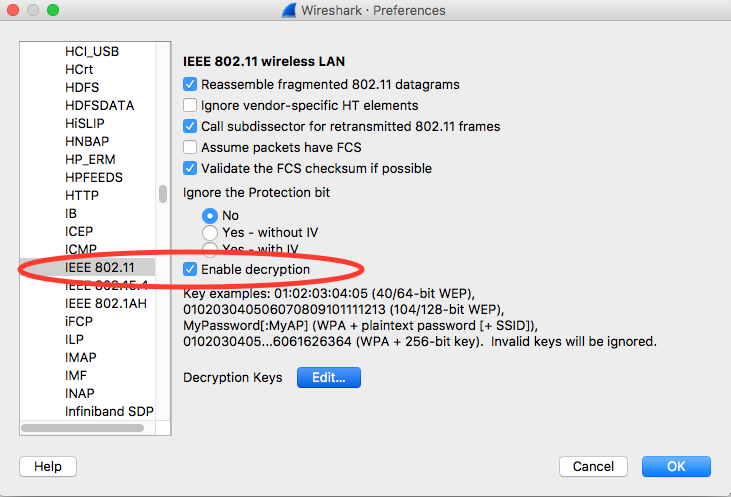
Klicken Sie neben dem Label Entschlüsselungsschlüssel auf den Button Bearbeiten.
Klicken Sie links unten auf das Pluszeichen und wählen Sie die Option „wpa-pwd“ aus.
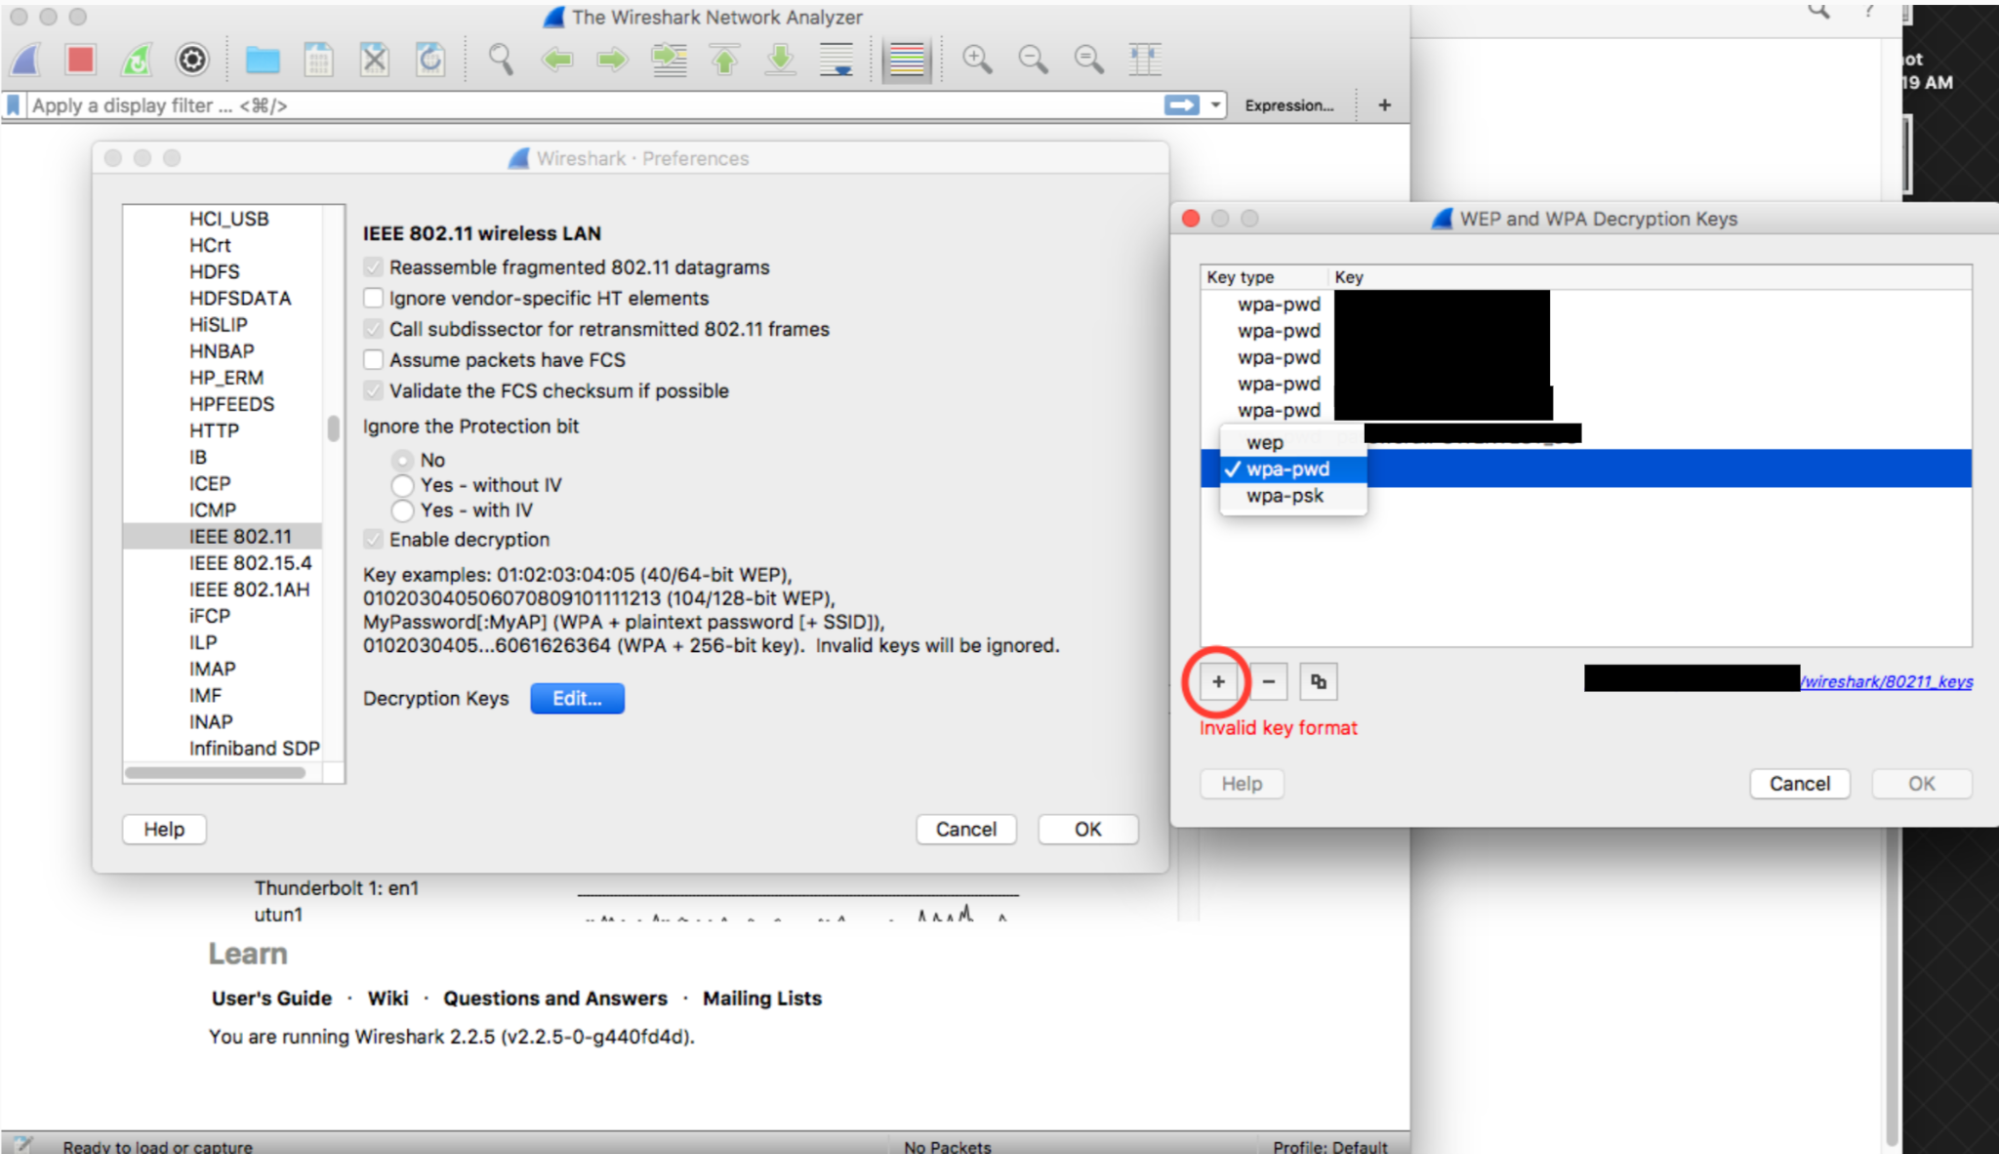
Klicken Sie auf die Schlüsselspalte der neu erstellten Zeile (direkt neben dem String „wpa-pwd“) und geben Sie Ihren WPA2-PSK und Ihre SSID im Format
<password>:<ssid>ein. Wenn Ihr Netzwerkname beispielsweiseMyHomeNetworkund Ihr WPA2-PSKmyp4sswordlautet, geben Siemyp4ssword:MyHomeNetworkein.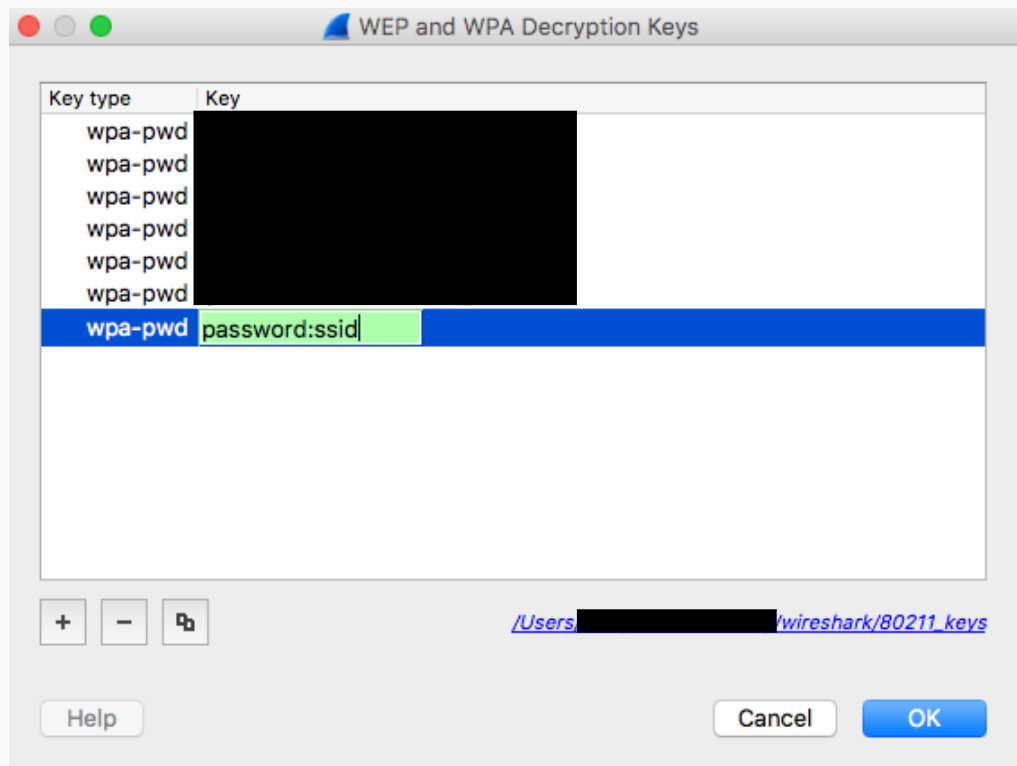
Klicken Sie zum Bestätigen auf „OK“.
Weitere Informationen finden Sie im offiziellen Wireshark-Leitfaden (mit Screenshots) unter How to Decrypt 802.11.
Wenn Sie tshark verwenden, übergeben Sie die folgenden Argumente:
tshark -o wlan.enable_decryption:TRUE -o 'uat:80211_keys:"wpa-pwd","<psk>:<ssid>"'
Wireshark-802.11-Daten einfärben
Auf metageek.com finden Sie ein praktisches 802.11-Farbprofil: Wireshark-Konfigurationsprofil.