

Теперь, когда мы разобрались с основными понятиями, связанными с узлами, давайте посмотрим, как устройства обмениваются данными друг с другом.
В спецификации Matter используются сложные методы шифрования и расшифровки информации, а также безопасные механизмы для подтверждения идентификационных данных узла и обмена криптографическими учетными данными.
Набор устройств в сети, находящихся в одном домене безопасности, который предоставляет защищенную среду для взаимодействия узлов друг с другом. У сетей Matter общий сертификат верхнего уровня центра сертификации (ЦС), который называется корнем доверия. В контексте ЦС у сетей Matter также есть уникальный 64-битный идентификатор, который называется идентификатором сети Matter.
Таким образом, инициализация – это назначение учетных данных в связанной группе новому узлу, чтобы тот мог взаимодействовать с другими узлами в этой группе.
Учетные данные для работы
Корень доверия устанавливается на узле, который вводится в эксплуатацию уполномоченным лицом. Обычно это устройство с графическим интерфейсом пользователя, например мобильный телефон, концентратор или компьютер. Корень доверия передается администратором домена (ADM), который часто является экосистемой, действующей как доверенный корневой центр сертификации (CA).
Уполномоченный имеет доступ к CA. Поэтому он запрашивает операционные учетные данные узла у ЦС от имени узла, который вводится в эксплуатацию, или вводимого в эксплуатацию устройства. Учетные данные состоят из двух частей:
Рабочий идентификатор узла (или идентификатор рабочего узла) – это 64-битное число, которое уникальным образом идентифицирует каждый узел в сети.
Рабочий сертификат узла (NOC) – набор учетных данных, которые узлы используют для взаимодействия и идентификации в связанной группе. Они генерируются в процессе запроса на подпись операционного сертификата узла (NOCSR).
NOCSR – это процедура, которая выполняется на вводимом в эксплуатацию узле. Он связывает несколько криптографических элементов, а затем отправляет их уполномоченному, который запрашивает у экосистемы ЦС соответствующий сертификат NOC. На рисунке 1 показано дерево зависимостей и порядок выполнения некоторых операций.
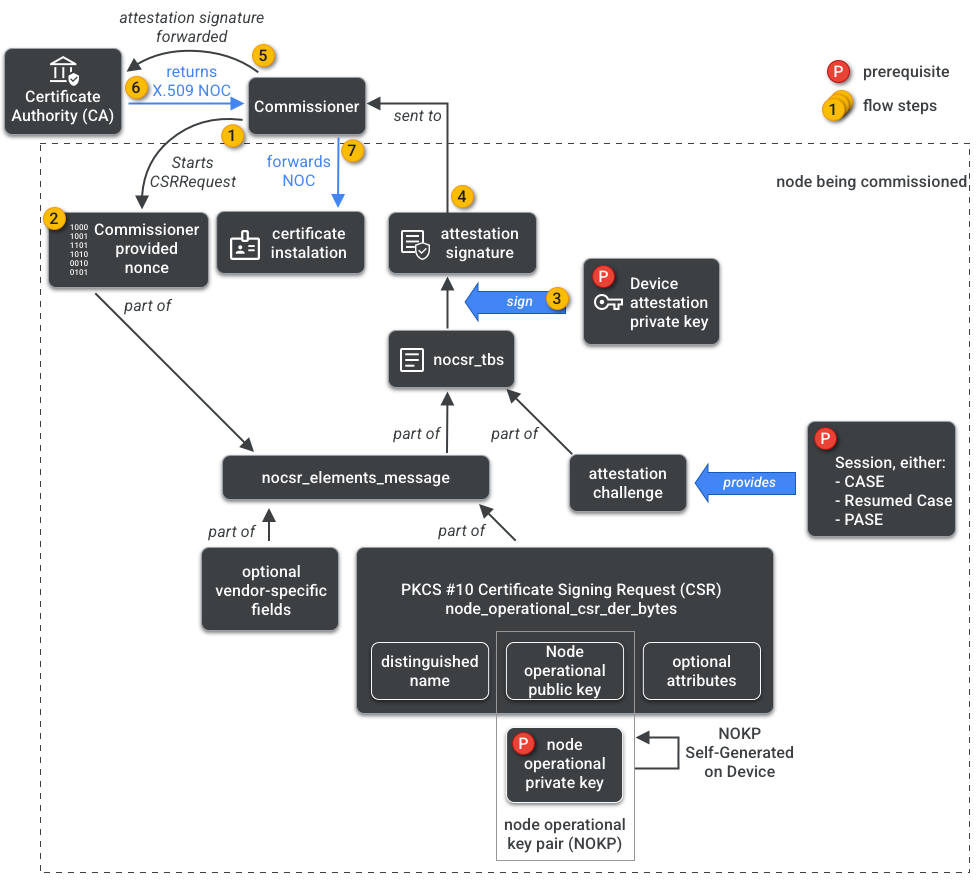
Хотя понимание каждого криптографического элемента важно для разработки SDK, полный анализ их роли и последствий выходит за рамки этого руководства. Важно отметить следующее:
- Сертификаты NOC выпускаются экосистемой CA на реальных производственных фабриках.
- Сертификаты NOC криптографически связаны с уникальной парой операционных ключей узла (NOKP).
- Он генерируется узлом, который вводится в эксплуатацию.
- Информация NOCSR, отправляемая в экосистему, включает открытый ключ Node Operational, но закрытый ключ Node Operational никогда не отправляется уполномоченному или центру сертификации.
- Процесс NOCSR использует входные данные из процедуры подтверждения, подписывая информацию CSRSR и тем самым подтверждая запрос к ЦС на создание доверенного NOC.
Процедура аттестации – это процесс, используемый Комиссаром для подтверждения того, что:
- Устройство прошло сертификацию Matter.
- Устройство действительно является тем, за что себя выдает: оно криптографически подтверждает своего поставщика, идентификатор товара и другую производственную информацию.
Multi-Admin
Узлы также могут быть введены в эксплуатацию более чем на одной структуре. Это свойство часто называют мультиадминистративным. Например, устройство может быть подключено к сетям производителя и облачной экосистемы. Каждая из них будет обрабатывать свой набор зашифрованных данных и работать независимо от другой.
Поскольку несколько сетей могут сосуществовать, у устройства может быть несколько наборов учетных данных узла. Однако модель данных узла является общей: атрибуты, события и действия кластера являются общими для сетей. Таким образом, хотя учетные данные Thread или Wi-Fi задаются в процессе ввода в эксплуатацию, они являются частью кластера сетевых операций, который используется всеми сетями и является частью модели данных узла, а не учетными данными сети.