

Сертифицированные устройства – Устройства, прошедшие Процесс сертификации Connectivity Standards Alliance (Alliance) Matter.
В процессе ввода в эксплуатацию сертифицированное устройство должно подтвердить свою подлинность. Другими словами, он должен доказать, что он является тем, за кого себя выдает, и что это подлинный продукт. Таким образом, у всех устройств Matter есть учетные данные, которые включают пару ключей аттестации и связанную цепочку сертификатов. Сертификат подтверждения устройства (DAC) является частью этой цепочки. После того как устройство, вводимое в эксплуатацию, предоставит DAC своему контроллеру, последний подтвердит, что:
- Оно изготовлено сертифицированным производителем.
- Это подлинное устройство.
- Оно прошло Matter проверок на соответствие требованиям.
На этапе разработки производитель может тестировать свои Устройства без полного процесса Подтверждения. Тестировщики должны быть явно проинформированы о том, что Устройство находится на стадии тестирования и ещё не сертифицировано и не выпущено. Когда производитель переходит к этапу производства, экосистема поставщика должна обеспечивать соблюдение всех требований к аттестации.
Для аттестации используется инфраструктура открытых ключей (PKI), которая задействует корневые центры сертификации и промежуточные сертификаты, аналогично широко распространенным сертификатам аутентификации серверов, используемым для SSL/TLS. Этот процесс называется цепочкой сертификатов аттестации устройств.
PKI для подтверждения устройств
DAC – это сертификат X.509 v3. Первая версия X.509 была опубликована в 1988 году ITU-T. Сертификат X.509 v3 с инфраструктурой открытых ключей и список отзыва сертификатов (CRL), используемые Matter, указаны в RFC5280. В нем есть:
- Открытый ключ
- Издатель
- Тема
- Серийный номер сертификата
- Срок действия, который может быть неопределенным.
- Подпись
Идентификатор поставщика и идентификатор продукта – это атрибуты MatterDACName в теме DAC.
Сертификат DAC уникален для каждого устройства и связан с уникальной парой ключей аттестации в продукте. Он выдается ЦС, связанным с производителем устройства.
Подпись DAC проверяется по промежуточному сертификату аттестации продукта (PAI), который также выдается PAA. Однако поставщик может создать один идентификатор PAI для каждого продукта (с учетом PID), группы продуктов или для всех своих продуктов.
В корне цепочки доверия открытый ключ центра сертификации (ЦС) центра сертификации продуктов (PAA) проверяет подписи PAI. Обратите внимание, что хранилище доверия Matter является федеративным, а набор сертификатов PAA, которым доверяют уполномоченные, хранится в центральной доверенной базе данных (Distributed Compliance Ledger). Чтобы попасть в доверенный набор, PAA должен соответствовать правилам сертификации, которыми управляет Alliance.
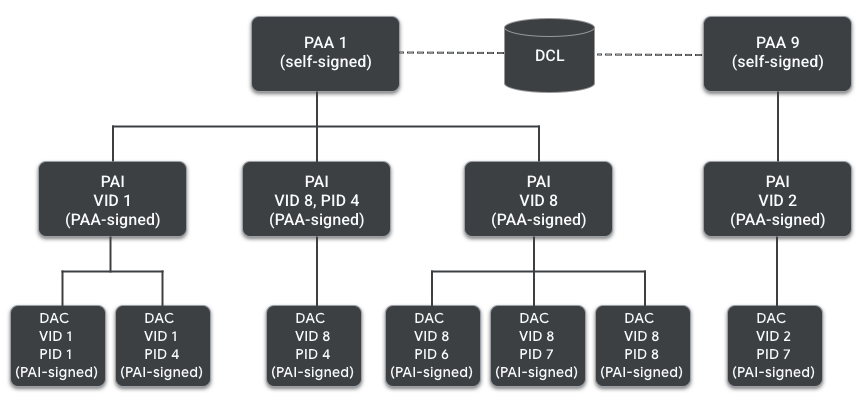
PAI – это также сертификат X.509 v3, который включает:
- Открытый ключ
- Издатель
- Тема
- Серийный номер сертификата
- Срок действия, который может быть неопределенным.
- Подпись
Идентификатор поставщика и идентификатор продукта (необязательно) – это атрибуты MatterDACName в субъекте DAC.
Наконец, PAA – это корневой сертификат в цепочке, и он является самозаверяющим. В нем вы найдете:
- Подпись
- Открытый ключ
- Издатель
- Тема
- Серийный номер сертификата
- Срок действия
Дополнительные документы и сообщения для подтверждения
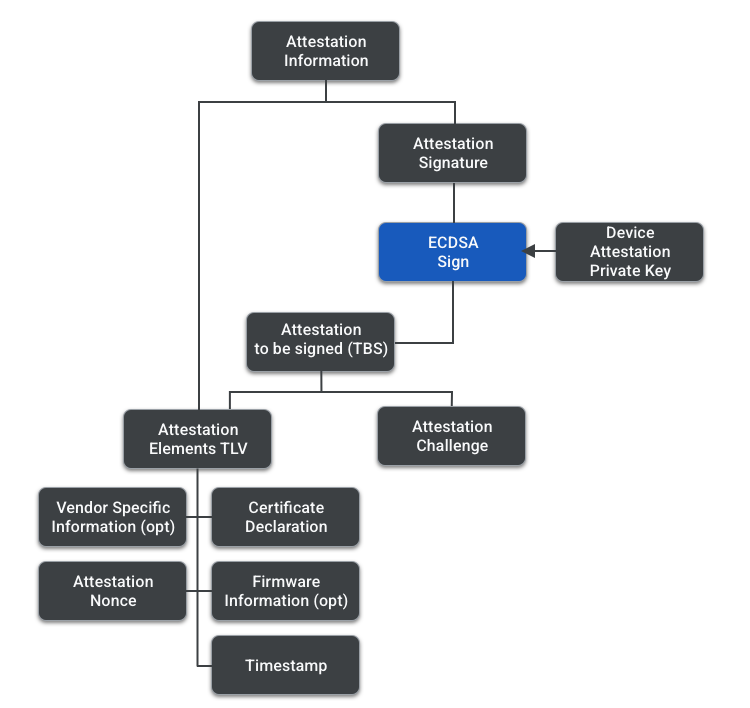
Процесс подтверждения включает несколько документов и сообщений. Ниже приведены краткие сведения об их функциях и составе. Изображение ниже поможет вам понять их иерархию.
| Документ | Описание |
|---|---|
| Декларация о сертификации (CD) | CD позволяет устройству Matter подтвердить соответствие протоколу Matter.
По завершении процесса сертификации Matter Alliance создает CD для типа устройства, чтобы поставщик мог включить его во встроенное ПО. В частности, в нем указываются:
|
| Информация о встроенном ПО (необязательно) | Информация о встроенном ПО содержит номер версии CD и одну или несколько сводок компонентов встроенного ПО, например ОС, файловой системы или загрузчика операционной системы. Дайджесты могут быть хешем компонентов ПО или хешем подписанных манифестов компонентов ПО.
Поставщик также может включить в информацию о встроенном ПО только хеш хешей его компонентов, а не массив отдельных хешей. Информация о встроенном ПО – это необязательный элемент в процессе подтверждения, который применяется, когда у поставщика есть безопасная среда загрузки, обрабатывающая пару ключей подтверждения. |
| Информация о подтверждении | Сообщение, отправленное исполнителем заказчику. Информация о подтверждении состоит из TLV-структуры, содержащей элементы подтверждения, и подписи подтверждения. |
| Элементы подтверждения | Это TLV, содержащий:
|
| Проверка подтверждения | Внеполосный запрос, полученный во время установки сеанса Passcode Authenticated Session Establishment (PASE)/ Certificate Authenticated Session Establishment (CASE) и используемый для дополнительной защиты процедуры и предотвращения повторного воспроизведения подписей. Источник – сеанс CASE, сеанс PASE или возобновленный сеанс CASE. |
| Подтверждение TBS (требуется подпись) | Сообщение, содержащее элементы подтверждения и запрос на подтверждение. |
| Подпись для подтверждения | Подпись Attestation TBS, подписанная с помощью закрытого ключа Device Attestation. |
Процедура аттестации
Инициализирующее устройство отвечает за подтверждение инициализируемого устройства. Она выполняет следующие шаги:
- Комиссионер генерирует случайный 32-байтовый одноразовый код подтверждения. В криптографии одноразовым кодом (nonce) называют случайное число, которое генерируется в процессе шифрования и используется только один раз.
- Комиссионер отправляет nonce на тестируемое устройство и запрашивает информацию об аттестации.
- Тестируемое устройство генерирует информацию о подтверждении и подписывает ее закрытым ключом подтверждения.
- Комиссионер получает сертификаты DAC и PAI от устройства и выполняет быстрый поиск сертификата PAA в своем Matter хранилище доверия.
- Заказчик проверяет информацию в свидетельстве. Вот условия для проверки:
- Цепочка сертификатов DAC должна быть проверена, включая проверку отзыва PAI и PAA.
- Идентификатор VID в сертификате DAC совпадает с идентификатором VID в сертификате PAI.
- Подпись аттестации действительна.
- Однократно используемое число в элементах подтверждения устройства совпадает с числом, предоставленным уполномоченным.
- Подпись декларации сертификата действительна и соответствует одному из известных ключей подписи декларации сертификата Alliance.
- Информация о встроенном ПО (если она есть и поддерживается уполномоченным) совпадает с записью в распределенном реестре соответствия.
- Дополнительные проверки VID/PID также выполняются между кластером базовой информации об устройстве, декларацией о сертификации и DAC.